आज की डिजिटल दुनिया में अगर किसी एक चीज़ ने सबसे तेज़ी से तहलका मचाया है, तो वह है आर्टिफिशियल इंटेलिजेंस (AI)। चाहे ऑफिस का कोई मुश्किल काम निपटाना हो, पढ़ाई के लिए रिसर्च करनी हो या फिर क्रिएटिव कंटेंट तैयार करना हो—AI ने हमारी ज़िंदगी को बहुत आसान और तेज़ बना दिया है। लेकिन क्या आपने कभी सोचा है कि जिस तकनीक पर हम आंख मूंदकर भरोसा करने लगे हैं, वही हमारी सबसे बड़ी कमजोरी बनती जा रही है?
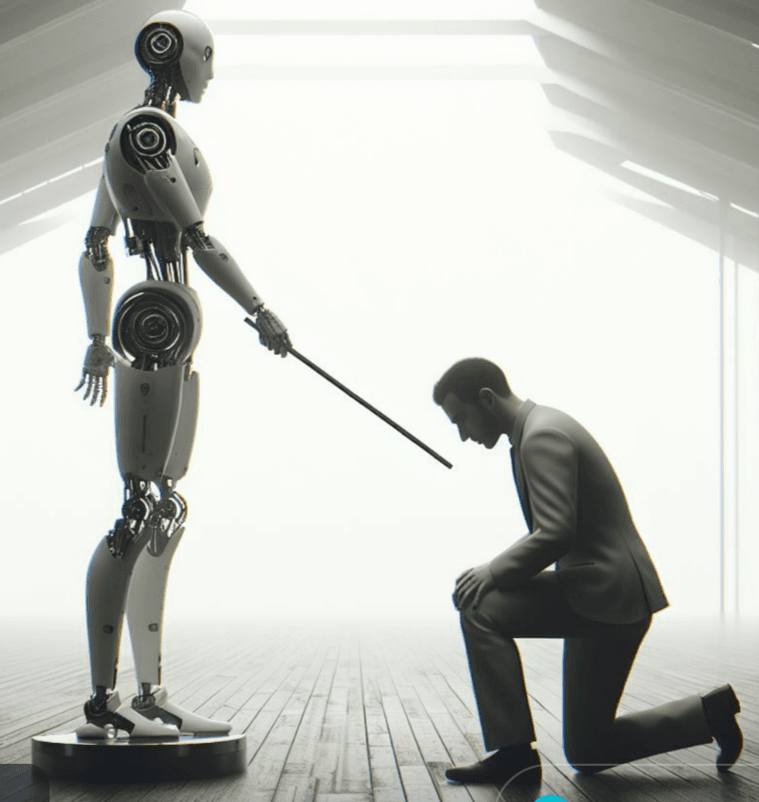
सच्चाई यह है कि जहाँ एक तरफ AI इंसान के काम को आसान कर रहा है, वहीं दूसरी तरफ इसने साइबर अपराधियों (Cyber Criminals) के हाथों में भी एक बेहद खतरनाक हथियार थमा दिया है। आज डिजिटल स्पेस में जितना कमाल AI का दिख रहा है, उससे कहीं ज़्यादा यह साइबर फ्रॉड और एडवांस हमलों को हमारे और आपके बेहद करीब ला चुका है।
डिजिटल क्रांति या फ्रॉड का आसान रास्ता?
पुराने ज़माने में किसी को ठगने के लिए ठगों को बहुत मेहनत करनी पड़ती थी। गलत स्पेलिंग वाले ईमेल भेजना या किसी अनजान नंबर से कॉल करके बैंक अधिकारी बनने का नाटक करना—इन तरीकों को लोग आसानी से पहचान लेते थे। लेकिन AI ने अपराधियों का काम भी बहुत आसान कर दिया है।
आज के साइबर फ्रॉड सिर्फ आपकी किसी एक गलती का इंतज़ार नहीं करते, बल्कि वे ऐसे जाल बुनते हैं जिन्हें पहली नज़र में पकड़ना नामुमकिन सा लगता है।
- डीपफेक और वॉइस क्लोनिंग (Deepfake & Voice Cloning): AI का उपयोग करके किसी भी इंसान का हूबहू चेहरा और आवाज बनाई जा सकती है। कल्पना कीजिए कि आपको अपने किसी करीबी का फोन आता है, आवाज बिल्कुल उन्हीं की है और वे किसी इमरजेंसी में पैसे मांग रहे हैं। ऐसे फ्रॉड में लोग भावुक होकर बिना सोचे-समझे पैसे ट्रांसफर कर देते हैं।
- सटीक फिशिंग अटैक (Automated Phishing): अब ठगी के मैसेज में स्पेलिंग की गलतियां नहीं होतीं। AI टूल्स पल भर में ऐसी भाषा और लहजे में प्रोफेशनल मैसेज तैयार कर लेते हैं, जो सीधे किसी बैंक या सरकारी संस्था के आधिकारिक नोटिस जैसा लगता है।
- स्मार्ट मैलवेयर (Smart Malware): हैकर्स अब ऐसे ऑटोमेटेड सॉफ्टवेयर का इस्तेमाल कर रहे हैं जो खुद-ब-खुद सिस्टम की कमियों को ढूंढते हैं और बिना किसी इंसानी मदद के सुरक्षा घेरे में सेंध लगा देते हैं।
सुरक्षा के सुरक्षा घेरे (Security Layers) बनाम हैकर्स की चालाकी
दुनिया भर की बड़ी-बड़ी सॉफ्टवेयर कंपनियां और साइबर सिक्योरिटी एक्सपर्ट्स आपकी और हमारी सुरक्षा के लिए लगातार काम कर रहे हैं। आए दिन नए-नए सिक्योरिटी पैच, फायरवॉल और मल्टी-फैक्टर ऑथेंटिकेशन (MFA) जैसे सुरक्षा के लेयर जोड़े जा रहे हैं।
लेकिन सिक्के का दूसरा पहलू यह भी है कि जैसे-जैसे सुरक्षा के नियम कड़े हो रहे हैं, साइबर फ्रॉड इन लेयर्स को तोड़ने के नए और बेहद आसान तरीके ढूंढ निकाल रहे हैं। वे पलक झपकते ही किसी न किसी तरह आपके पर्सनल डेटा तक पहुंच जाते हैं और आपको अपना शिकार बना लेते हैं।
यहाँ तक कि अब सुरक्षा के जिस सबसे आधुनिक मॉडल पर चर्चा हो रही है, उसे "Zero Trust Edge" कहा जाता है। ज़ीरो ट्रस्ट का सीधा और सरल नियम है: "किसी भी डिवाइस, यूजर या नेटवर्क पर कभी भी डिफॉल्ट रूप से भरोसा मत करो, हर बार वेरीफाई करो।"
कंपनी चाहे कितनी भी बड़ी हो या सिक्योरिटी लेयर कितनी भी मजबूत, अगर यूजर खुद सतर्क नहीं है, तो कोई भी सुरक्षा तकनीक आपको पूरी तरह नहीं बचा सकती।
Confidential Computing और Zero Trust क्यों हैं आज की ज़रूरत?
जब खतरे इतने हाई-टेक हो चुके हों, तो सुरक्षा भी एडवांस होनी चाहिए। यही वजह है कि आज आईटी की दुनिया में Zero Trust और Confidential Computing सबसे महत्वपूर्ण कीवर्ड बन चुके हैं।
- नो डिफॉल्ट ट्रस्ट: चाहे कोई ईमेल आपके बॉस के नाम से ही क्यों न आया हो, जब तक उसकी पूरी पुष्टि न हो, उस पर भरोसा न करें।
- कॉन्फिडेंशियल कंप्यूटिंग: यह एक ऐसी तकनीक है जहाँ डेटा जब प्रोसेस हो रहा होता है, तब भी उसे एक सुरक्षित एनक्लेव (Enclave) में एनक्रिप्ट करके रखा जाता है, ताकि हैकर्स अगर सिस्टम में घुस भी जाएं, तो भी वे डेटा को पढ़ न सकें।
- कम से कम एक्सेस (Least Privilege Access): किसी भी कर्मचारी या ऐप को केवल उतने ही डेटा का एक्सेस दिया जाए, जितनी उसे काम के लिए सख्त ज़रूरत हो।
इन सब तकनीकों के बावजूद, सबसे बड़ा सुरक्षा घेरा आपकी अपनी समझदारी है।
हमेशा सजग और सुरक्षित कैसे रहें?
खतरा कब और किस रास्ते से आपके पास आ जाएगा, इसका अंदाज़ा लगाना आज के समय में बहुत मुश्किल है। इसलिए डिजिटल दुनिया में कदम रखते समय कुछ बुनियादी बातों को अपनी आदत बना लेना चाहिए:
- बिना समझे किसी भी अनचाही चीज़ पर क्लिक न करें: अगर कोई ईमेल, मैसेज या लिंक बहुत आकर्षक लग रहा है (जैसे- "आपने लॉटरी जीती है" या "तुरंत लोन पाएं"), तो तुरंत रुक जाएं। किसी भी अनजान लिंक पर जाने से अपने आप को रोकें।
- टू-फैक्टर ऑथेंटिकेशन (2FA) चालू रखें: अपने सभी सोशल मीडिया, ईमेल और बैंकिंग ऐप्स पर 2FA को ज़रूर इनेबल करें।
- अपनी जानकारी शेयर करने से बचें: ओटीपी (OTP), पासवर्ड, या अपनी व्यक्तिगत जानकारी कभी भी किसी अनजान व्यक्ति के साथ साझा न करें, चाहे वह खुद को बैंक का कर्मचारी ही क्यों न बताए।
- आवाज़ या वीडियो पर तुरंत भरोसा न करें: अगर कोई दोस्त या रिश्तेदार अचानक पैसे की मांग करे, तो उन्हें किसी दूसरे माध्यम या पर्सनल नंबर पर कॉल करके वेरिफिकेशन ज़रूर करें।
निष्कर्ष: सतर्कता ही असली सुरक्षा है
AI तकनीक हमारे भविष्य का आधार है और इसका उपयोग रोका नहीं जा सकता। यह हमारे जीवन को आसान बना रही है और आगे भी बनाएगी। लेकिन इसके साथ आने वाले खतरों से आंखें मूंद लेना बहुत भारी पड़ सकता है।
सॉफ्टवेयर कंपनियां अपने स्तर पर आपकी सुरक्षा के लिए नई-नई तकनीकें विकसित करती रहेंगी, लेकिन साइबर फ्रॉड भी नए रास्ते खोजते रहेंगे। इस चूहे-बिल्ली के खेल में आपकी सजगता और समझदारी ही आपकी सबसे बड़ी ढाल है। हमेशा याद रखें—डिजिटल दुनिया में सतर्क रहें, सोच-समझकर क्लिक करें और सुरक्षित रहें!
AI सुरक्षा, साइबर सुरक्षा, AI फ्रॉड, डीपफेक फ्रॉड, ज़ीरो ट्रस्ट एज, Confidential Computing, साइबर फ्रॉड से बचाव, डिजिटल सुरक्षा, हैकिंग, साइबर क्राइम ऑनलाइन